Como realizar NAT de origen al tráfico auto originado en Sophos XG
El tráfico auto originado es aquel que se genera en el propio firewall como las resoluciones DNS o acceso a los servidores de actualizaciones de Sophos.
Los administradores pueden NATear el tráfico generado por el firewall para que este salga con una IP específica a un destino indicado.
Esto es muy útil cuando la interfaz WAN se enrutacon una red de interconexión y el pool público es un alias.
Como traducir el tráfico
-
Abre la línea de comandos del firewall.
-
Ve a la Opción 4. Device Console y ejecuta el siguiente comando:
set advanced-firewall sys-traffic-nat add destination <destination IP address> netmask <mask> snatip <dirección SNAT> interface <interfaz>
Ejemplo:
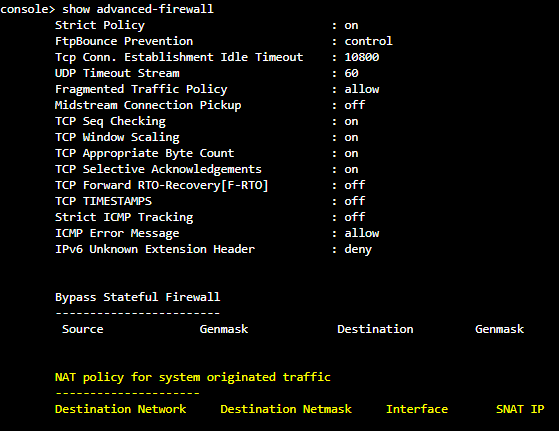
La regla de NAT podrá ser visible al ejecutar el comando:
show advanced-firewall
Como realizar NAT de origen al tráfico auto originado en Sophos XG